
Szkolenie dla audytorów wewnętrznych systemów zabezpieczeń technicznych
Audytor wewnętrzny systemów zabezpieczeń technicznych - kurs
Co obejmuje szkolenie?
Szkolenie pokazuje, jak przeprowadzić audyt wewnętrzny systemów zabezpieczeń technicznych – od określenia celu, zakresu i kryteriów audytu oraz przygotowania planu, przez zbieranie i ocenę dowodów, formułowanie ustaleń i niezgodności, aż po opracowanie raportu oraz zaplanowanie działań poaudytowych. Metodyka opiera się na PN-EN ISO 19011:2018-08 oraz wymaganiach PN-EN ISO/IEC 27001:2023-08 i jest przenoszona na grunt systemów zabezpieczeń technicznych.
Duży nacisk położony jest na praktyczne przygotowanie planu i raportu z audytu, ocenę zgodności z wymaganiami normatywnymi i wewnętrznymi kryteriami organizacji oraz postępowanie z niezgodnościami, w tym działania korygujące. Program omawia cele, zakres i strukturę systemu zarządzania bezpieczeństwem informacji, a także zabezpieczenia organizacyjne, osobowe, fizyczne i technologiczne wskazane w Załączniku A do PN-EN ISO/IEC 27001:2023-08. Normy dotyczące SSWiN, VSS/CCTV i SKD przedstawiane są jako kryteria oceny audytowanych systemów, a nie metodyka prowadzenia audytu.
Dla kogo jest to szkolenie?
Osoby odpowiedzialne lub osoby, którym przedsiębiorca zamierza powierzyć odpowiedzialność za:
- prowadzenie audytów wewnętrznych systemów zabezpieczeń technicznych w organizacji,
- ocenę zgodności systemów zabezpieczeń technicznych z wymaganiami norm PN-EN ISO/IEC 27001 oraz wewnętrznymi regulacjami organizacji,
- nadzór nad funkcjonowaniem systemów CCTV/VSS, SSWiN, SKD oraz innych systemów zabezpieczeń technicznych w kontekście wymagań bezpieczeństwa informacji,
- monitorowanie skuteczności zabezpieczeń technicznych oraz realizację działań poaudytowych i doskonalących,
- planowanie i koordynację audytów wewnętrznych w obszarze bezpieczeństwa informacji i zabezpieczeń technicznych,
- przygotowanie organizacji do audytów zewnętrznych, w tym audytów certyfikacyjnych.
Jakie korzyści daje ukończenie szkolenia?
Uprawnienia i kompetencje
- przygotowuje do planowania i prowadzenia audytów wewnętrznych systemów zabezpieczeń technicznych w oparciu o PN-EN ISO 19011:2018-08 oraz PN-EN ISO/IEC 27001:2023-08;
- rozwija kompetencje w zakresie zbierania i oceny dowodów, formułowania ustaleń i niezgodności, sporządzania raportów oraz planowania działań poaudytowych;
- przygotowuje do oceny zgodności systemów zabezpieczeń technicznych z właściwymi normami, wymaganiami organizacji i przyjętymi kryteriami audytu;
- wspiera przygotowanie organizacji do audytów zewnętrznych i certyfikacyjnych oraz skutecznego postępowania z niezgodnościami;
- potwierdza ukończenie szkolenia i osiągnięcie określonych efektów uczenia się po zdaniu testu końcowego;
- stanowi etap ścieżki kompetencyjnej prowadzącej przez szkolenie Audytora Wiodącego SZT i egzamin certyfikacyjny do certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych.
Dokumenty po ukończeniu
Zaświadczenie/certyfikat o ukończeniu szkolenia – bezterminowy dokument, wydawany po zaliczeniu testu końcowego, poświadczający uzyskanie efektów uczenia się określonych w programie.
Warunki uczestnictwa i charakter szkolenia
- Uczestnik musi mieć ukończone 18 lat.
- Posiada wykształcenie co najmniej zawodowe lub średnie.
- Posiadanie podstawowej wiedzy i umiejętności z zakresu elektryki, elektroniki i telekomunikacji.
- Przed zapisaniem się na szkolenie zaleca się ukończyć kurs pracownika zabezpieczenia technicznego w zakresie projektowania, instalowania, konserwacji, odbioru i eksploatacji systemów zabezpieczeń technicznych stopni 1-4/NO.
Podstawy prawne, normatywne i branżowe dotyczące szkolenia
Czy szkolenie jest obowiązkowe, wymagane lub rekomendowane?
Ukończenie szkolenia Audytora Wewnętrznego Systemów Zabezpieczeń Technicznych w sposób podstawowy przygotowuje absolwenta do prowadzenia audytów systemów zabezpieczeń technicznych. Stanowi element w ścieżce kompetencyjnej prowadzącej do certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych.
Znaczenie szkolenia wynika zarówno z wymagań norm dotyczących systemów zarządzania, jak i z obowiązków audytowych odnoszących się do podmiotów kluczowych, operatorów infrastruktury krytycznej i podmiotów krytycznych.
- System zarządzania bezpieczeństwem informacji – PN-EN ISO/IEC 27001:2023-08 wymaga prowadzenia audytów wewnętrznych w zaplanowanych odstępach czasu. Organizacja powinna zapewnić odpowiednie kompetencje, obiektywizm i bezstronność osób prowadzących audyt.
- Operatorzy infrastruktury krytycznej – audyt zainstalowanych systemów zabezpieczeń technicznych pozwala na utrzymanie skuteczności tych systemów z zachowaniem uzyskanego po zainstalowaniu stopnia zabezpieczenia.
- Podmioty krytyczne – ustawa o zarządzaniu kryzysowym przewiduje przeprowadzanie co najmniej raz na 3 lata audytu zintegrowanego systemu zarządzania bezpieczeństwem świadczenia usługi kluczowej. Zakres audytu obejmuje również bezpieczeństwo fizyczne oraz zabezpieczenia techniczne, w tym systemy kontroli dostępu.
UWAGA: do audytowania systemów zabezpieczeń technicznych dla podmiotów krytycznych niezbędne jest ukończenie szkolenia Audytora Wiodącego Systemów Zabezpieczeń Technicznych lub posiadanie Certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych – w przypadkach określonych w ustawie o zarządzaniu kryzysowym i w przepisach wydanych na podstawie art. 6zza. ust. 10 tej ustawy. - Podmioty kluczowe – ustawa o krajowym systemie cyberbezpieczeństwa nakłada obowiązek okresowego audytu bezpieczeństwa systemu informacyjnego wykorzystywanego w procesie świadczenia usługi. Systemy zabezpieczeń technicznych mogą podlegać takiej ocenie, jeżeli są częścią systemu informacyjnego lub wpływają na jego bezpieczeństwo.
Praktyka branżowa – kompetencja w zakresie audytowania systemów zabezpieczeń technicznych jest wymagana przez wielu inwestorów, również spoza rynków regulowanych.
W praktyce Certyfikat/Zaświadczenie TECHOM uzyskane po tym szkoleniu potwierdza ukończenie szkolenia i osiągnięcie określonych efektów uczenia się po zaliczeniu testu końcowego. Dokument może stanowić potwierdzenie przygotowania do wykonywania audytów wewnętrznych w organizacji, nie jest jednak równoznaczny z certyfikatem Audytora Wiodącego Systemów Zabezpieczeń Technicznych ani z ustawowym uprawnieniem do samodzielnego prowadzenia każdego rodzaju audytu zewnętrznego, jak również audytu w ramach zintegrowanego systemu zarządzania bezpieczeństwem świadczenia usługi kluczowej (podmioty krytyczne).
Podstawą metodyczną szkolenia jest PN-EN ISO 19011:2018-08, która określa wytyczne dotyczące auditowania systemów zarządzania, w tym zasady audytowania, zarządzanie programem audytów, prowadzenie audytu oraz wymagania dotyczące kompetencji audytorów.
PN-EN ISO/IEC 27001:2023-08 określa natomiast wymagania dla systemu zarządzania bezpieczeństwem informacji. W ramach szkolenia szczególne znaczenie mają wymagania dotyczące audytów wewnętrznych, postępowania z niezgodnościami i doskonalenia SZBI oraz zabezpieczenia wskazane w Załączniku A – organizacyjne, osobowe, fizyczne i technologiczne.
Normy dotyczące systemów zabezpieczeń technicznych, w tym PN-EN 16763, PKN-CLC/TS 50131-7, PN-EN IEC 62676-4 oraz PN-EN 60839-11-2, mogą stanowić kryteria oceny zgodności audytowanych usług i systemów. Określają one, co podlega ocenie, natomiast PN-EN ISO 19011 i PN-EN ISO/IEC 27001 wyznaczają metodykę prowadzenia audytu. Szkolenie stanowi odpowiedź na zapotrzebowanie rynku ochrony i bezpieczeństwa.
PN-EN ISO 19011:2018-08
Wytyczne dotyczące auditowania systemów zarządzania
PN-EN ISO/IEC 27001:2023-08
Bezpieczeństwo informacji, cyberbezpieczeństwo i ochrona prywatności – Systemy zarządzania bezpieczeństwem informacji – Wymagania
PN-EN 16763
Usługi w zakresie systemów ochrony przeciwpożarowej i systemów zabezpieczeń technicznych
PKN-CLC/TS 50131-7
Systemy alarmowe. Systemy sygnalizacji włamania i napadu. Część 7: Wytyczne stosowania
PN-EN IEC 62676-4
Systemy dozoru wizyjnego stosowane w zabezpieczeniach. Część 4: Wytyczne stosowania
PN-EN 60839-11-2
Systemy alarmowe i elektroniczne systemy zabezpieczeń. Część 11-2: Elektroniczne systemy kontroli dostępu. Wytyczne stosowania
Czy szkolenie uprawnia do prowadzenia audytu ustawowego w rozumieniu ustawy o zarządzaniu kryzysowym?
Ukończenie szkolenia Audytora Wewnętrznego Systemów Zabezpieczeń Technicznych nie jest samo w sobie wystarczające do prowadzenia wszystkich audytów wymaganych przepisami prawa.
W przypadku audytów podmiotów krytycznych ustawa o zarządzaniu kryzysowym przewiduje udział co najmniej dwóch audytorów, w tym jednego z ukończonym szkoleniem audytora wiodącego, spełniających dodatkowe wymagania, określone w akcie wykonawczym wydanym na podstawie art. 6zza. ust. 10 tej ustawy. Z kolei ustawa o Krajowym Systemie Cyberbezpieczeństwa określa wymagania dotyczące audytowania systemów informacyjnych, nie uwzględnia audytowania bezpośrednio systemów zabezpieczeń technicznych.
Szkolenie przygotowuje do audytów wewnętrznych i stanowi element dalszej ścieżki kompetencyjnej, ale nie zastępuje szkolenia Audytora Wiodącego, egzaminu certyfikacyjnego ani dodatkowych wymagań przewidzianych dla audytów ustawowych.
Furtka do dalszej certyfikacji - Audytor Wiodący Systemów Zabezpieczeń Technicznych
Szkolenie Audytora Wewnętrznego Systemów Zabezpieczeń Technicznych jest etapem ścieżki kompetencyjnej prowadzącej do certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych. Łączy wiedzę dotyczącą przedmiotu audytu, zdobywaną m.in. podczas kursu pracownika zabezpieczenia technicznego i szkolenia z cyberbezpieczeństwa, z metodyką prowadzenia audytów według ISO/IEC 27001.
Kolejne etapy obejmują szkolenie Audytora Wiodącego SZT, egzamin certyfikacyjny oraz uzyskanie certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych. Do egzaminu certyfikacyjnego mają zastosowanie odrębne wymagania wstępne dotyczące wykształcenia, doświadczenia zawodowego oraz praktyki w audytowaniu systemów zabezpieczeń technicznych.
Program szkolenia i efekty uczenia się
Kurs Audytora Wewnętrznego Systemów Zabezpieczeń Technicznych w TECHOM obejmuje metodykę prowadzenia audytu – od poznania wymagań PN-EN ISO 19011:2018-08 i PN-EN ISO/IEC 27001:2023-08, przez przygotowanie planu oraz ocenę zgodności systemów zabezpieczeń technicznych, aż po opracowanie raportu, postępowanie z niezgodnościami i działania poaudytowe. Program łączy zagadnienia dotyczące systemu zarządzania bezpieczeństwem informacji z praktycznymi ćwiczeniami w zakresie planowania audytu i raportowania. Uwzględnia również wymagania Załącznika A do PN-EN ISO/IEC 27001:2023-08, wymagania prawno-normatywne dotyczące systemów zabezpieczeń technicznych oraz ocenę zgodności z wymaganiami normatywnymi i wewnętrznymi kryteriami organizacji. Efekty uczenia się są weryfikowane podczas walidacji końcowej.
Tematyka
- omówienie wymagań normy PN-EN ISO/IEC 27001:2023-08 – cele, zakres i struktura systemu zarządzania bezpieczeństwem informacji (SZBI).
- omówienie wymagań Załącznika A normy PN-EN ISO/IEC 27001:2023-08 – wzorcowe zabezpieczenia w obszarze zabezpieczenia technicznego obiektów: zabezpieczenia organizacyjne, osobowe, fizyczne i technologiczne, ze szczególnym uwzględnieniem bezpieczeństwa fizycznego i środowiskowego.
- wymagania prawno-normatywne audytowania systemów zabezpieczeń technicznych; wymagania wobec usług i urządzeń w obszarze systemów zabezpieczeń technicznych; problemy oceny zgodności, certyfikacja.
Efekty uczenia się
- charakteryzuje cele, zakres oraz strukturę systemu zarządzania bezpieczeństwem informacji (SZBI) w kontekście audytu wewnętrznego systemów zabezpieczeń technicznych.
Tematyka
- ogólne zasady prowadzenia audytów zgodnie z wymaganiami PN-EN ISO 19011:2018-08;
- metodyka prowadzenia audytów wewnętrznych systemów zabezpieczeń technicznych; plan audytu wewnętrznego wg PN-EN ISO 19011:2018-08 – ćwiczenie z przygotowania planu audytu.
Efekty uczenia się
- charakteryzuje zasady prowadzenia audytu wewnętrznego zgodnie z PN-EN ISO 19011:2018-08 w kontekście systemów zabezpieczeń technicznych;
- przygotowuje plan audytu wewnętrznego systemów zabezpieczeń technicznych zgodnie z wymaganiami PN-EN ISO 19011:2018-08;
Tematyka
- zasady oceny zgodności systemów zabezpieczeń technicznych z wymaganiami normatywnymi oraz wewnętrznymi kryteriami organizacji.
Efekty uczenia się
- prowadzi ocenę zgodności systemów zabezpieczeń technicznych z wymaganiami normatywnymi oraz wewnętrznymi kryteriami organizacji.
Tematyka
- raport z audytu systemów zabezpieczeń technicznych wg PN-EN ISO 19011:2018-08 i PN-EN ISO/IEC 27001:2023-08;
- ćwiczenie: opracowanie raportu z audytu systemów zabezpieczeń technicznych.
Efekty uczenia się
- opracowuje raport z audytu systemów zabezpieczeń technicznych zgodnie z wymaganiami PN-EN ISO 19011:2018-08 oraz PN-EN ISO/IEC 27001:2023-08.
Tematyka
- postępowanie z niezgodnościami i działania poaudytowe (korygujące); zalecenia i wnioski z audytów systemów zabezpieczeń technicznych – ćwiczenie praktyczne.
Efekty uczenia się
- charakteryzuje zasady postępowania z niezgodnościami oraz zasady działań poaudytowych w systemach zabezpieczeń technicznych zgodnie z PN-EN ISO/IEC 27001:2023-08 oraz PN-EN ISO 19011:2018-08.
Cena szkolenia, dofinansowanie i rabaty
Cena standardowa i co obejmuje
Cena obejmuje: szkolenie, materiały dydaktyczne, test, certyfikat/zaświadczenie, całodzienny bufet kawowy, obiad w pierwszym dniu szkolenia.
Jak wybrać szkolenie audytorów wewnętrznych systemów zabezpieczeń technicznych?
Przy porównywaniu ofert warto sprawdzić nie tylko cenę, ale przede wszystkim zakres programu, podstawy normatywne, praktyczne ćwiczenia, sposób walidacji efektów uczenia się oraz dokumenty wydawane po ukończeniu. Istotne jest również, czy szkolenie rozróżnia metodykę prowadzenia audytu od technicznych kryteriów oceny systemów zabezpieczeń oraz wpisuje się w dalszą ścieżkę potwierdzania kompetencji – prowadzącą do certyfikacji Audytora Wiodącego Systemów Zabezpieczeń Technicznych.
Szkolenie TECHOM zapewnia:
- przygotowanie do prowadzenia audytów wewnętrznych systemów zabezpieczeń technicznych w oparciu o PN-EN ISO 19011:2018-08 i PN-EN ISO/IEC 27001:2023-08;
- praktyczne ćwiczenia obejmujące przygotowanie planu i raportu z audytu;
- rozwój kompetencji w zakresie oceny zgodności, formułowania niezgodności oraz działań poaudytowych;
- przeniesienie metodyki audytu na obszar systemów zabezpieczeń technicznych;
- walidację efektów uczenia się i dokumenty potwierdzające ukończenie szkolenia;
- przygotowanie do kolejnych etapów ścieżki kompetencyjnej Audytora Wiodącego Systemów Zabezpieczeń Technicznych;
- wsparcie w dofinansowaniu i formalnościach.
Dlaczego warto wybrać TECHOM?
Potwierdzona jakość usług szkoleniowych
TECHOM jest dostawcą usług w Bazie Usług Rozwojowych (BUR) i posiada certyfikat jakości usług szkoleniowo-doradczych SUS 3.0 wydany przez DEKRA. W ramach TECHOM działa również Szkoła Elektronicznych Systemów Zabezpieczeń – placówka kształcenia ustawicznego wpisana do RSPO pod numerem 127157, w której realizowane są wybrane kursy prowadzone w systemie oświaty.
Sektorowa Rada ds. Kompetencji
TECHOM prowadzi Sektorową Radę ds. Kompetencji – Ochrona i Bezpieczeństwo Mienia i Osób, ciało powołane w ustawie o PARP i ustawie o zarządzaniu kryzysowym, skupiającą przedstawicieli przedsiębiorców, administracji, edukacji i organizacji branżowych. Dzięki temu uczestniczymy w diagnozowaniu potrzeb kompetencyjnych sektora i tworzeniu rekomendacji dotyczących rozwoju kadr i usług rozwojowych.
Jednostka certyfikująca i inspekcyjna
W ramach TECHOM działa jednostka certyfikująca i inspekcyjna, prowadząca ocenę zgodności osób, urządzeń, systemów i usług w określonych zakresach. TECHOM prowadzi m.in. ocenę usług projektowania, instalowania i konserwacji systemów zabezpieczeń technicznych oraz systemów ochrony przeciwpożarowej na zgodność z PN-EN 16763
Aktywny udział w organizacjach branżowych
TECHOM jest członkiem Polskiej Izby Firm Szkoleniowych (PIFS), Ogólnopolskiego Stowarzyszenia Inżynierów i Techników Zabezpieczeń Technicznych i Zarządzania Bezpieczeństwem „POLALARM” oraz Związku Pracodawców Odporność i Bezpieczeństwo RESILIA. TECHOM był również członkiem-założycielem Polskiej Izby Ochrony (PIO).
Doświadczenie w sektorach o szczególnych wymaganiach bezpieczeństwa
TECHOM współpracuje z administracją publiczną, służbami mundurowymi, sektorem obronnym oraz podmiotami infrastruktury krytycznej, realizując szkolenia i działania eksperckie dostosowane do specyfiki tych środowisk. TECHOM posiada kod NATO NCAGE 9A57H.
Eksperci, normalizacja i rozwój standardów
TECHOM łączy działalność szkoleniową z pracą ekspercką i systemową na rzecz rozwoju sektora. Uczestniczymy w pracach Komitetów Technicznych przy PKN, działalności związanej z oceną zgodności i rozwojem standardów usług, a poprzez Sektorową Radę ds. Kompetencji – Ochrona i Bezpieczeństwo Mienia i Osób również w diagnozowaniu potrzeb kompetencyjnych i tworzeniu rekomendacji dla rynku.
Wybrani prowadzący szkolenie
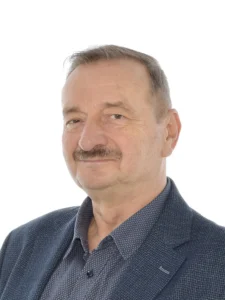
Dr inż. Andrzej Wójcik
Rzeczoznawca w obszarze systemów zabezpieczenia technicznego i zarządzania bezpieczeństwem informacji, audytor wiodący PN-EN ISO/IEC 27001. Przewodniczący Komitetu Technicznego nr 306 ds. Bezpieczeństwa Powszechnego i Ochrony Ludności w PKN. Autor uznanej metodyki kosztorysowania systemów alarmowych i Katalogu Nakładów Roboczych AL-01, wykorzystywanej w kosztorysowaniu prac związanych z systemami alarmowymi. Posiada wieloletnie doświadczenie w projektowaniu, analizie ryzyka, ocenie rozwiązań technicznych i realizacji przedsięwzięć w sektorach telekomunikacyjnym, przemysłowym i budowlanym. Wyróżniony m.in. Medalem Komisji Edukacji Narodowej, Medalem im. Feliksa Kucharzewskiego oraz Diamentową Odznaką Honorową NOT.
Zgłoszenie na szkolenie i dokumenty do pobrania
Zapisz się krok po kroku:
Pobierz i wypełnij kartę zgłoszenia
Zgodę dotyczącą przetwarzania danych osobowych musi podpisać bezpośrednio uczestnik (nie kierownik jednostki kierującej na kurs).
Opłać szkolenie
Przelej płatność na numer konta 60 1240 6218 1111 0000 4615 3700 (Instytucje budżetowe mogą dokonać opłaty po zakończeniu kursu)
Prześlij na techom@techom.com
Oczekuj potwierdzenia przyjęcia zgłoszenia i szczegółów organizacyjnych
Dokumenty do pobrania
Dane do przelewu
Dane kontaktowe
FAQ — najczęstsze pytania
To szkolenie przygotowujące do planowania i prowadzenia audytów wewnętrznych systemów zabezpieczeń technicznych. Obejmuje metodykę audytu, zbieranie i ocenę dowodów, formułowanie ustaleń i niezgodności, przygotowanie raportu oraz działania poaudytowe.
Tak – ukończenie szkolenia potwierdza przygotowanie do prowadzenia audytów wewnętrznych systemów zabezpieczeń technicznych i może być podstawą powierzenia takich zadań w organizacji. Audytor powinien przy tym zachować obiektywizm i bezstronność oraz spełniać wymagania kompetencyjne określone przez organizację.
Przepisy nie wprowadzają powszechnego obowiązku ukończenia tego konkretnego szkolenia. Jest ono jednak rekomendowane osobom prowadzącym audyty wewnętrzne, oceniającym zgodność zabezpieczeń technicznych oraz przygotowującym organizację do audytów zewnętrznych lub certyfikacyjnych.
Nie. Ukończenie szkolenia Audytora Wewnętrznego SZT nie jest samodzielną podstawą do prowadzenia wszystkich audytów wymaganych ustawą o krajowym systemie cyberbezpieczeństwa lub ustawą o zarządzaniu kryzysowym. Przepisy te określają dodatkowe wymagania dotyczące zespołu audytowego, certyfikatów, doświadczenia oraz szkolenia audytora wiodącego. Na podstronach TECHOM dotyczących ścieżek kompetencyjnych, szkolenia dla Audytorów Wiodących lub certyfikacji znajduje się więcej informacji.
Audytor wewnętrzny prowadzi audyty na potrzeby organizacji, zgodnie z powierzonym zakresem i przyjętymi kryteriami. Audytor wiodący posiada pogłębione kompetencje w zakresie zarządzania audytem i zespołem audytowym. Szkolenie Audytora Wewnętrznego SZT nie nadaje certyfikatu audytora wiodącego, ale stanowi etap prowadzącej do niego ścieżki kompetencyjnej.
Podstawę metodyczną stanowią PN-EN ISO 19011:2018-08, zawierająca wytyczne dotyczące auditowania systemów zarządzania, oraz PN-EN ISO/IEC 27001:2023-08, określająca wymagania dla systemu zarządzania bezpieczeństwem informacji.
Audyt może obejmować m.in. systemy sygnalizacji włamania i napadu, systemy kontroli dostępu, systemy dozoru wizyjnego VSS/CCTV oraz inne zabezpieczenia techniczne funkcjonujące w organizacji – szczególnie w kontekście bezpieczeństwa informacji, bezpieczeństwa fizycznego i środowiskowego.
Uczestnik uczy się przygotowywać plan audytu, określać jego cel, zakres i kryteria, gromadzić oraz oceniać dowody, identyfikować niezgodności, prowadzić ocenę zgodności, opracowywać raport z audytu oraz charakteryzować zasady działań poaudytowych.
Nie jest to warunek obowiązkowy, ale wcześniejsze ukończenie kursu pracownika zabezpieczenia technicznego jest zalecane. Wiedza techniczna pozwala lepiej rozumieć przedmiot audytu, wymagania właściwych norm oraz sposób funkcjonowania audytowanych systemów.
Po zaliczeniu testu końcowego uczestnik otrzymuje Certyfikat/Zaświadczenie TECHOM o ukończeniu szkolenia „Audytor wewnętrzny systemów zabezpieczeń technicznych”. Szkolenie stanowi element ścieżki kompetencyjnej obejmującej następnie szkolenie Audytora Wiodącego SZT, egzamin certyfikacyjny i możliwość uzyskania certyfikatu Audytora Wiodącego Systemów Zabezpieczeń Technicznych.